Recursos dispersos
Una malla privada para conectar equipos en distintas ubicaciones.
Conecta equipos y ubicaciones mediante una red privada cifrada. Administra el acceso desde un panel central, con experiencias para ti, tu empresa y tu familia.
NETKORELINC conecta tus equipos mediante túneles cifrados. Funciones según sistema, versión y plan.
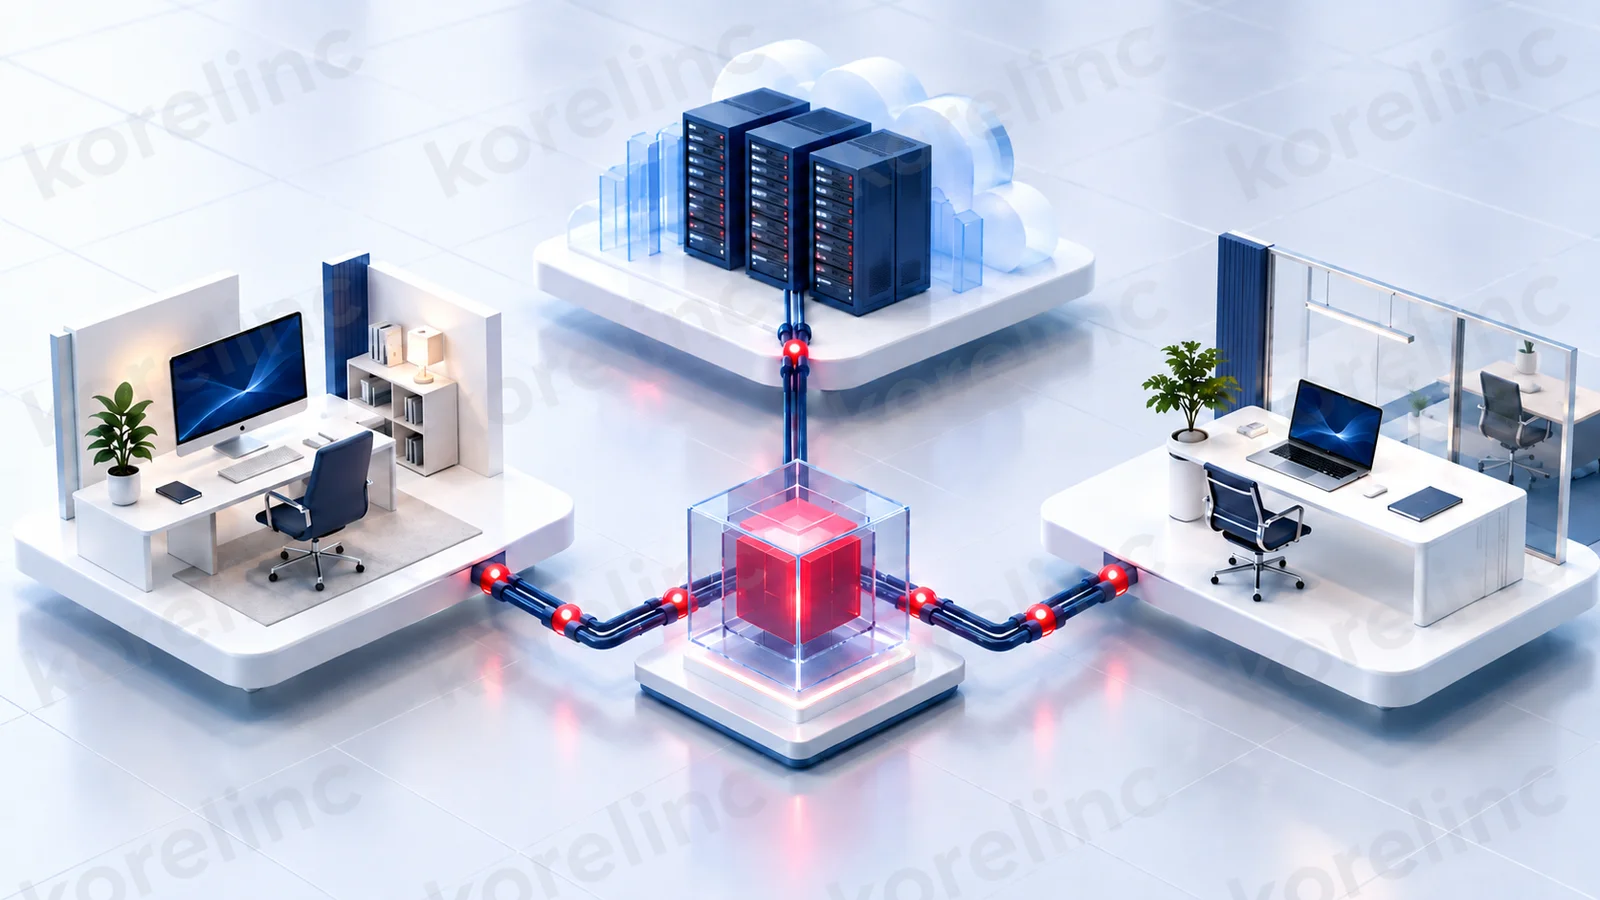
Tus recursos no necesitan estar en el mismo lugar. La plataforma coordina la conexión entre dispositivos autorizados y reúne su administración, sin convertir cada recurso en un servicio público.
Una malla privada para conectar equipos en distintas ubicaciones.
Grupos y políticas para decidir quién accede a cada recurso.
Inventario central y acciones administrativas según el rol.
Individual, Enterprise y Family son tipos de cuenta, no planes comerciales. Parent Control es la experiencia de Family.
Accede a tus equipos personales autorizados desde otras ubicaciones mediante tu propia red privada.
Conecta usuarios remotos, oficinas y recursos internos. Organiza dispositivos, grupos y permisos desde un panel central.
Administra dispositivos familiares compatibles con perfiles DNS, bloqueos por categorías y plataformas y excepciones.
Selecciona Individual, Enterprise o Family y consulta las funciones del plan.
Usa el canal compatible: Standard, Wire o agente Family de escritorio.
Completa el enrolamiento administrado con token o el flujo SSO correspondiente a Standard.
Organiza dispositivos y aplica las políticas y acciones habilitadas para tu cuenta.
Identidad, inventario, planes, rutas y políticas.
Túneles WireGuard: conexión directa o relay según la red.
Dashboard, clientes compatibles y funciones locales con Companion.
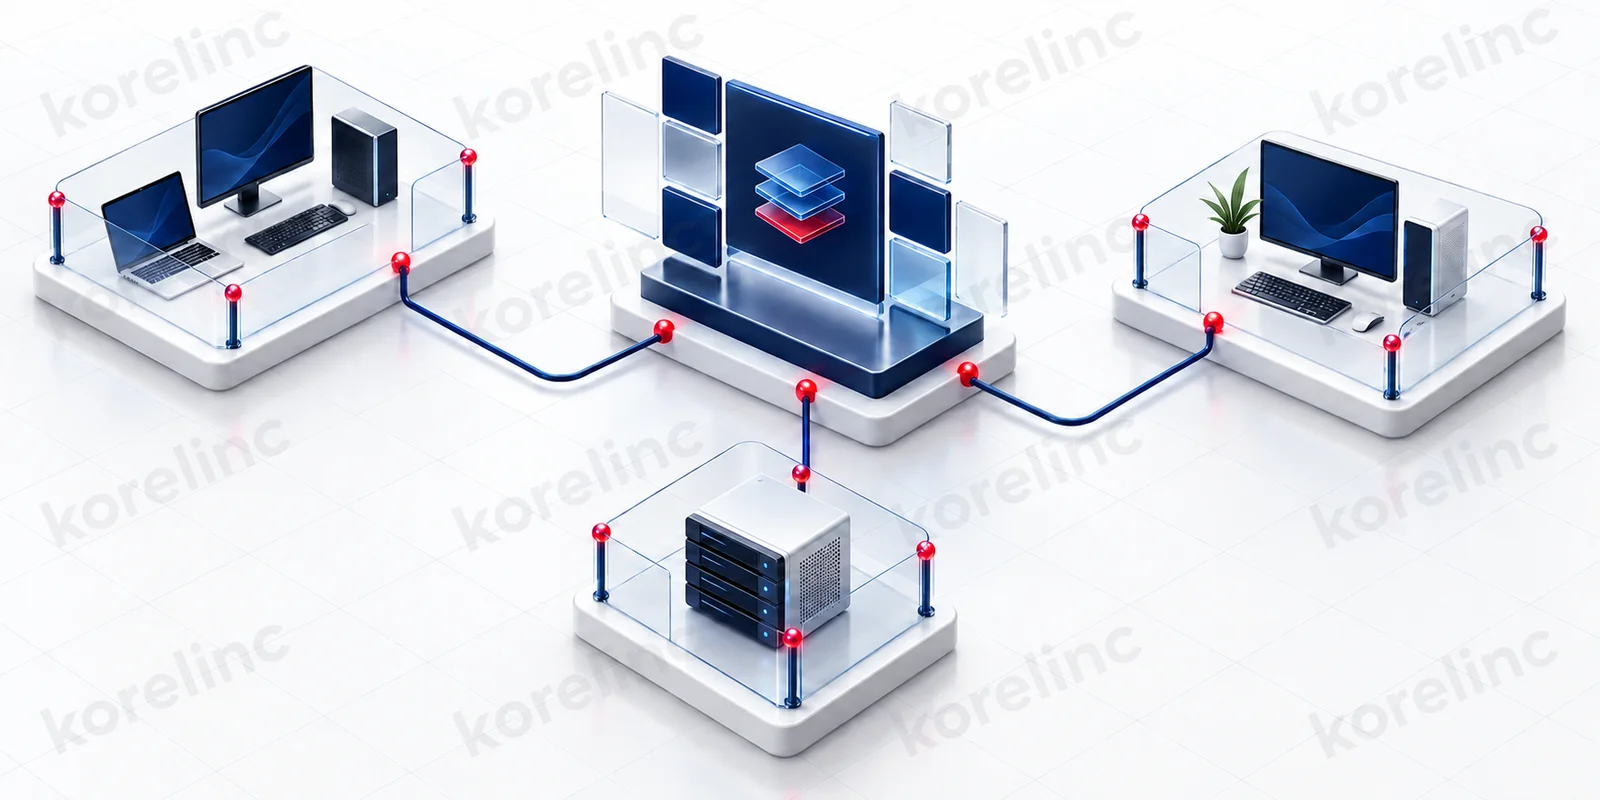
Esquema funcional ilustrativo. El panel coordina la red; no significa que todo el tráfico atraviese el panel.
Conectividad privada NETKORELINC con túneles WireGuard entre equipos inscritos y autorizados.
Una laptop accede a un servidor de oficina sin publicarlo como sitio abierto.
Se intenta conexión directa; relay cuando la red lo requiere. No se garantiza velocidad ni conexión directa.
Revisa los equipos de tu cuenta y administra altas, bajas y suspensión según tus permisos.
Suspende la participación de un equipo perdido en la red.
Suspender un equipo no revoca por sí solo la identidad SSO, los tokens o el acceso al panel del usuario.
Organiza quién puede llegar a cada recurso y delega las funciones administrativas habilitadas.
Autoriza a un grupo de trabajo para acceder a un recurso interno específico.
Roles, políticas efectivas y controles disponibles dependen del plan y la versión.
Cuentas de red diferenciadas por cliente y direccionamiento organizado con ampliaciones según plan.
Administra redes de distintos clientes sin reunir todos sus equipos en una sola cuenta.
El direccionamiento se configura para evitar solapamientos con las redes locales.
Selecciona los exit nodes que el operador haya habilitado para tu cuenta y cliente compatible.
Utiliza una salida administrada sin mantener tu propio servidor de salida.
Son recursos compartidos: consulta disponibilidad y condiciones. No implica anonimato ni ancho de banda dedicado.
Perfiles DNS, bloqueos por categorías o plataformas y excepciones en los sistemas compatibles.
Asigna un perfil de navegación a un equipo familiar y ajusta sus excepciones desde el panel.
Depende del agente, sus permisos y la conexión. DNS no inspecciona todo el contenido ni bloquea toda evasión.
Transferencia manual entre pares compatibles mediante un flujo de oferta y aceptación.
Envía un archivo a otro equipo autorizado que acepte la transferencia.
No es sincronización, almacenamiento cloud ni backup. Tamaños, permisos y sistemas deben confirmarse.
Comparte determinados servicios mediante proxy inverso y TLS, como alternativa distinta al acceso privado.
Habilita un acceso publicado a una aplicación compatible cuando el caso de uso lo requiera.
Publicar cambia la exposición: requiere revisar autenticación, autorización y seguridad de la aplicación.
Acceso al panel, recuperación de contraseña, integración OIDC configurable y registros de actividad.
Evalúa una integración de identidad empresarial y el seguimiento de acciones administrativas.
SSO requiere configuración y validación. Los registros no equivalen a un SIEM ni a cumplimiento certificado.
Standard conecta tus equipos a la red privada. Wire añade herramientas de escritorio. Family permite configurar reglas de navegación en los equipos compatibles.
| Sistema | Standard · acceso a la red privada | Wire · herramientas de escritorio | Family · control parental |
|---|---|---|---|
| Windows | Disponible | Disponible | Según versión y plan* |
| macOS | Disponible | Disponible | Según versión y plan* |
| Linux | Disponible | No incluido | Según versión y plan* |
| Android | Disponible | No incluido | No incluido |
| iOS | Disponible | No incluido | No incluido |
* Family utiliza un agente propio de escritorio habilitado según versión y plan. Wire se ofrece para Windows y macOS; los demás sistemas utilizan Standard. Archivos, servicios y controles DNS dependen del cliente compatible y del plan contratado.
Equipos autorizados se comunican mediante túneles cifrados de la malla. Las políticas determinan el acceso.
Proxy inverso y TLS habilitan un acceso distinto. Debes revisar identidad, permisos y exposición de la aplicación.
Un exit node habilitado permite utilizar una salida a Internet compartida. No implica anonimato ni capacidad dedicada.
El cifrado protege el túnel, no corrige un equipo comprometido. NETKORELINC no sustituye antivirus, EDR, firewall completo ni seguridad de las aplicaciones. Los compromisos de disponibilidad y soporte se establecen en contrato.
La conectividad es una malla VPN privada. NETKORELINC añade administración de dispositivos, políticas y experiencias diferenciadas. No se limita a cambiar tu salida a Internet.
En muchos escenarios la malla evita el reenvío manual de puertos. Intenta conexión directa y puede utilizar relay. Redes restrictivas e integraciones específicas pueden requerir ajustes.
NETKORELINC Standard conecta tus equipos a la red privada. Wire añade una interfaz propia en Windows y macOS, apoyada en Companion para funciones locales compatibles. Wire no es otro protocolo VPN.
Sí: la malla ofrece acceso privado a recursos autorizados. La publicación mediante proxy es una opción separada que debe habilitarse y revisarse específicamente.
Las políticas pueden acompañar al equipo compatible mientras el agente y la conexión requerida funcionen. El control parental propio está destinado a equipos de escritorio. No incluye vigilancia de mensajes, ubicación ni un agente parental silencioso móvil.
No. Proporciona conectividad y controles de red; debe complementarse con la protección de los equipos, aplicaciones e infraestructura.
La integración mediante OIDC se configura según el servicio contratado. Consulta los planes vigentes para conocer cupos, precios, funciones y condiciones; los dispositivos y recursos se asignan según el plan.
El cliente debe estar funcionando y el equipo que aloja el recurso debe estar disponible. El rendimiento depende de ambas redes, del destino y del uso de conexión directa o relay. Los compromisos de disponibilidad y soporte se establecen en contrato.
Define la cobertura que necesita tu operación desde la contratación.
Permite utilizar la solución conforme al plan contratado. No implica soporte gratuito, ilimitado o permanente.
Cubre las actividades acordadas para la puesta en marcha. El periodo de garantía y la corrección de defectos atribuibles a la entrega se establecen en la propuesta; no equivalen a soporte operativo continuo.
Se prestan mediante una póliza vigente o un plan que los incluya expresamente. Su alcance, vigencia, horarios de atención y tiempos de respuesta se establecen en la propuesta comercial.
En instalaciones en infraestructura del cliente, consulta la póliza de mantenimiento y soporte. En servicios alojados o administrados por Korelinc, la propuesta indica la cobertura incluida en la renta y los servicios adicionales. Actualizaciones, respaldos y monitoreo se incluyen únicamente cuando forman parte del alcance contratado.
Nuevas funcionalidades, integraciones y cambios fuera del alcance contratado se cotizan por separado. La cobertura requiere un plan o póliza vigente y no se renueva de forma gratuita ni indefinida.
No. La renta incluye únicamente la cobertura expresamente indicada en el plan. La instalación cubre la puesta en marcha acordada; el mantenimiento y soporte continuo requieren una póliza vigente o un plan que los incluya. La propuesta y el contrato definen vigencia, alcance y condiciones de atención.
Dispositivos, usuarios y ubicaciones: te ayudamos a identificar el cliente, las funciones y los requisitos adecuados.